
- wireshark抓包新手如何使用 08-07 17:35
- CAD怎么让图纸编号自动更新 10-25 08:20
- AI怎么混合两个色块的颜色 10-25 08:20
- 腾讯文档怎么制作数据透视表 10-24 18:31
- Typora怎么更换主题 10-24 18:15
- 达芬奇怎么安装 10-24 18:11
- 爱剪辑字幕怎么添加方形变化 10-24 18:08
- WPS怎么制作双层饼图 10-24 17:58
Wireshark软件是一款专业的网络协议分析的工具,为用户们快速捕获更多信息。这里为大家带来关于捕获过滤器的详细方法教程分享,想了解的小伙伴快一起来看看吧!
1.了解抓包过滤器的作用:抓包过滤器可以在数据包捕获之前进行筛选,只保留满足特定条件的包,这样可以减少不必要的数据捕获,提升分析效率。
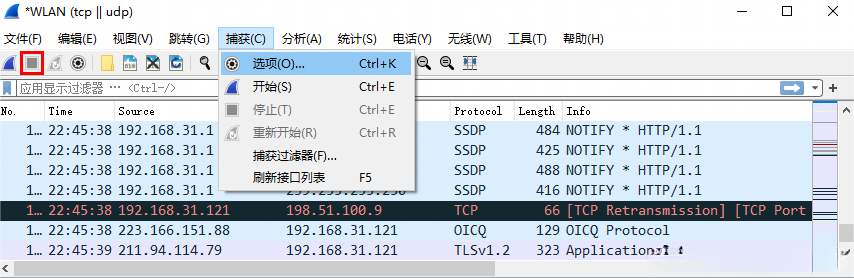
2.掌握BPF语法:Wireshark的抓包过滤器采用BPF(Berkeley Packet Filter)语法,它包括类型(如host、net、port)、方向(如src、dst)、协议(如TCP、UDP、HTTP)和逻辑运算符(如&&、||、!)。
3.BPF语法示例:
src host 192.168.31.1:仅捕获源IP为192.168.31.1的数据包。
tcp || udp:捕获TCP或UDP协议的数据包。
4.使用抓包过滤器:
在设置过滤器之前,先停止Wireshark的数据包捕获。
点击工具栏的捕获按钮,选择“选项”。
在捕获选项界面的输入框中输入您的过滤规则。
输入完毕后点击“开始”,Wireshark将根据规则开始捕获数据包。
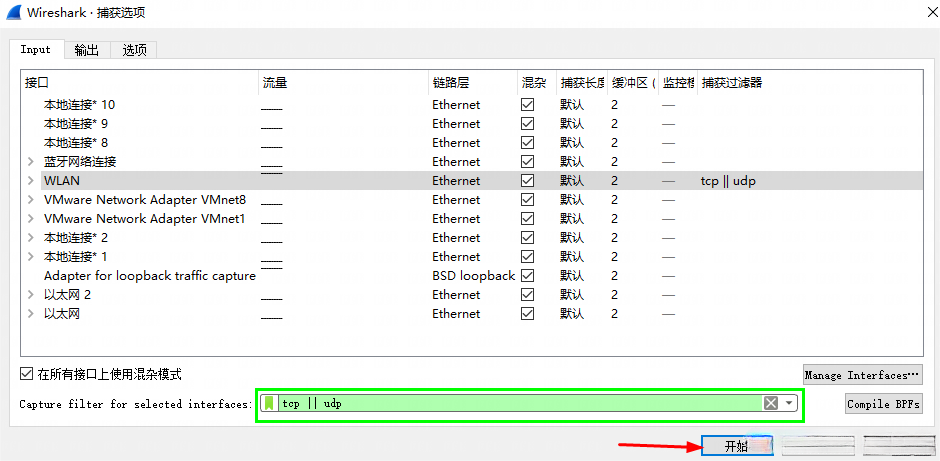
5.语法检测:输入框具有语法检测功能,绿色表示语法正确,红色表示有错误。
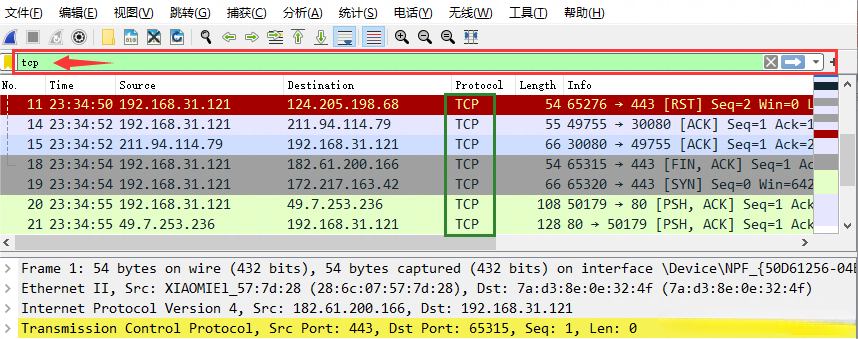
6.注意事项:在使用抓包过滤器时,请确保您熟悉BPF语法,以编写正确的过滤规则。错误的语法会导致过滤器无法正常工作。
通过这些步骤,您可以利用Wireshark的抓包过滤器捕获符合特定条件的数据包,更高效地进行网络分析和故障排查。
1.74MB / 2026-10-23
122.14MB / 2026-10-23
346.69MB / 2026-10-23
32.60MB / 2026-10-23
4.81MB / 2026-10-23
7.17MB / 2026-10-23
42.61MB
2026-10-23
28.47MB
2026-10-22
1.06MB
2026-10-24
17.91MB
2026-10-22
63.33MB
2026-10-22
413.33MB
2026-10-22
42.78MB / 2026-06-22
84.55MB / 2026-03-23
248.80MB / 2026-09-08
2.79MB / 2026-07-23
25.97MB / 2026-04-29
1.90MB / 2026-05-07
210.99MB / 2026-09-08
京ICP备14006952号-1 京B2-20201630 京网文(2019)3652-335号 沪公网安备 31011202006753号违法和不良信息举报/未成年人举报:legal@3dmgame.com
CopyRight©2003-2018 违法和不良信息举报(021-54473036)400-105-5185 All Right Reserved